
Wie man /e/OS rootet
BearbeitenZweck des Dokuments
Diese Anleitung beschreibt Details zum Rooten und wie man es auf Geräten mit /e/OS durchführt.
Was ist Rooten?
Rooten ist ein manueller Vorgang, der auf einem Android-Gerät durchgeführt wird. Dabei verschafft sich ein Benutzer Zugriff auf die Root- bzw. Kernebene des Geräts. Durch das Rooten eines Android-Geräts kann ein Benutzer:
- auf dem Gerät verfügbare Systemanwendungen hinzufügen, entfernen oder ändern
- Systemeinstellungen ändern
- Anwendungen installieren oder ausführen, die Administratorrechte benötigen
- Aktivitäten durchführen, die dem Benutzer normalerweise von den Geräteherstellern untersagt sind
- die Funktionalität des Smartphones überwachen oder erweitern
FAQ zum Rooten (aus Sicht von /e/OS)
Ist es möglich, ein /e/OS-Smartphone zu rooten?
Ja, Sie können ein Smartphone rooten, auf dem /e/OS installiert ist.
Müssen Benutzer ihr Gerät rooten, um /e/OS zu installieren?
Nein. Root-Zugriff ist nicht erforderlich, um /e/OS zu installieren oder zu verwenden.
Empfehlen Sie /e/OS-Benutzern, ihre Geräte zu rooten?
Nein. Wir empfehlen das Rooten nicht. Benutzer, die ihr Gerät rooten möchten, sollten dies auf eigenes Risiko tun.
Warum wird Rooten nicht empfohlen?
- Rooten sollte nur von Experten durchgeführt werden
- Wenn es nicht korrekt durchgeführt wird, kann Rooten Ihr Gerät unbrauchbar machen (Bricking)
- Rooten sollte nur von Experten durchgeführt werden
- Wenn es nicht korrekt durchgeführt wird, kann Rooten Ihr Gerät unbrauchbar machen (Bricking)
- Rooten hebt außerdem die Garantie Ihres Geräts auf
Unterscheidet sich das Rooten eines /e/OS-Geräts vom Rooten anderer Smartphones?
Die Konzepte bleiben dieselben. Es kann kleinere Abweichungen geben, abhängig vom auf dem Gerät installierten Betriebssystem.
Was hat sich in /e/OS v1.0 geändert?
Der Quellcode von v1.0 enthält eine Änderung, die die Root-Möglichkeiten des Benutzers beeinflusst. Zuvor gab es eine Option, adb root über die Developer Options zu aktivieren. Diese Option ist im Code von v1.0 und höher nicht mehr verfügbar.
Der Grund dafür ist
- die Verwendung von
ih8sn - der Wechsel zu user-Builds
Lassen Sie uns mehr über diese beiden Punkte erfahren
ih8sn
ih8sn ist ein von den LineageOS-Entwicklern entwickeltes Werkzeug, das dabei hilft, ein gerootetes Gerät zu maskieren. Bitte beachten Sie, dass LineageOS dieses Werkzeug nicht offiziell unterstützt.
user-Builds
Android-ROMs können mit unterschiedlichen Konfigurationseinstellungen gebaut werden
eng- oder Engineering-Builds werden für Entwicklungszwecke verwendet. Diese Builds habenadbstandardmäßig aktiviert.user-debug-Builds sollen Gerätenentwicklern helfen, die Leistung von in Entwicklung befindlichen Releases zu verstehen. Sie enthalten standardmäßig keinen Root-Zugriff, dieser kann aber hinzugefügt werden. Enthalten zusätzliche Logging-Funktionenuser-Builds sind für die finale Veröffentlichung an den Endbenutzer bestimmt. Diese Builds erlauben keinen Root-Zugriff.
Für v1 werden wir mit folgenden Konfigurationen fortfahren:
- Test-Builds bleiben weiterhin
eng-Builds - Community-Builds werden
userdebug-Builds sein - offizielle Builds werden
userdebug-Builds mit ih8sn sein, das einen user-Build vortäuscht
- Test-Builds bleiben weiterhin
Nach v1 (was wir erreichen möchten)
- Test-Builds bleiben weiterhin
eng-Builds - Community-Builds bleiben weiterhin
userdebug-Builds
- Test-Builds bleiben weiterhin
Warum kann ich bei offiziellen Builds nicht über die Entwickleroptionen rooten?
official-Builds sollen unseren Benutzern die bessere Nutzererfahrung bieten. Deshalb haben wir hart daran gearbeitet, Safetynet-Unterstützung für diese Geräte anzubieten, um die Unterstützung von Drittanbieter-Apps zu verbessern. Dazu mussten wir den Build-Typ vortäuschen und von userdebug zu user-Build wechseln (bis zum tatsächlichen Wechsel auf user-Builds).
Als Nebeneffekt wurde dadurch die Option adb root deaktiviert, die unter den Developer Options verfügbar ist. Um sie wiederzuerlangen, empfehlen wir unseren Benutzern, auf einen /dev-Build zu wechseln.
Wie man v1.0 /e/OS-ROMs rootet
Durch Aktivieren von adb rooting in den Entwickleroptionen (nur für Community-Builds)
Dies ist der sicherste Weg, Ihr Gerät zu rooten. Diese Methode funktioniert nur bei community-Builds.
Um Ihr /e/OS-Gerät zu rooten
- Aktivieren Sie die Entwickleroptionen auf dem Gerät und aktivieren Sie
adb root - Sie sollten Optionen ähnlich dem unten gezeigten Screenshot sehen
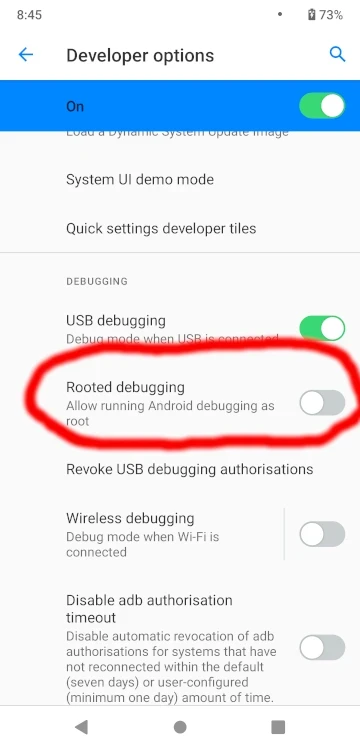
- Aktivieren Sie die Option
Rooted Debugging - Kehren Sie anschließend von diesem Bildschirm zum Hauptbildschirm zurück
official-Build von /e/OS verwenden, wird beim Aktivieren der Entwickleroptionen die Option zum adb-Rooten nicht angezeigt. Wenn Sie Ihr Gerät trotzdem rooten möchten, müssen Sie auf einen /dev-Build wechseln (oder Magisk verwenden).Rooten mit Magisk
Die Schritte zur Installation von Magisk sind nicht Gegenstand dieses Dokuments. Interessierte Benutzer können die unten im Abschnitt „Weitere Referenzen“ verlinkte Anleitung lesen. Rooten mit Magisk kann einige Nebeneffekte und seltsames Verhalten Ihrer Installation verursachen.
Erweiterte ADB-Aktionen
Mit ADB in die Recovery neu starten
ADB kann ein Gerät in die Recovery neu starten, ersetzt aber nicht die Bestätigung in der Recovery-Oberfläche für destruktive Aktionen wie einen Werksreset.
Installieren Sie ADB auf Ihrem Computer:
Aktivieren Sie USB-Debugging auf dem Gerät.
Verbinden Sie das Gerät mit dem Computer und bestätigen Sie die USB-Debugging-Eingabeaufforderung.
Prüfen Sie, ob ADB das Gerät erkennt:
adb devicesIn die Recovery neu starten:
adb reboot recoveryWählen Sie auf dem Gerät die gewünschte Aktion aus dem Recovery-Menü.