microG
Bearbeiten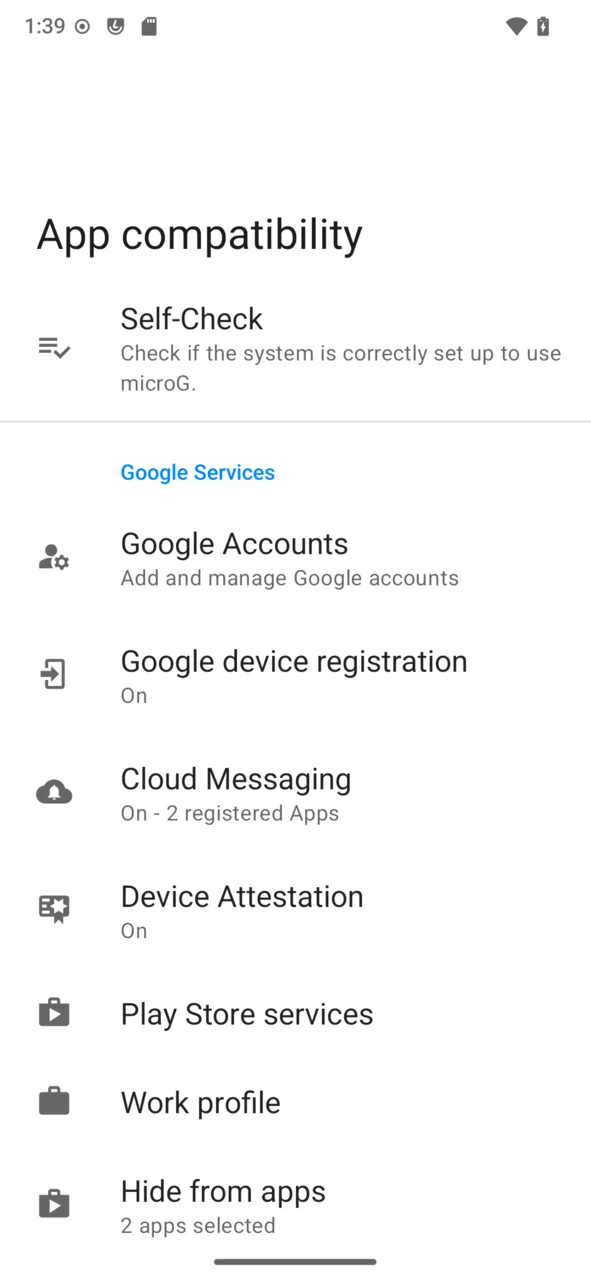
microG ist eine freie und quelloffene Nachbildung der Google Play-Dienste. Sie ermöglicht es Apps, die von Google-Diensten abhängen, auf /e/OS ohne persönliches Google-Konto zu laufen, und fügt eine Anonymisierungsebene zwischen Ihnen und Googles Infrastruktur hinzu.
Was microG leistet
- Es stellt die Google Play Services-APIs bereit, die viele Apps erwarten — Push-Benachrichtigungen, Standort, Anmeldung und mehr — über ein quelloffenes Framework, GmsCore.
- Es erlaubt Ihnen, beliebte Apps weiter zu nutzen, die sonst Google Play-Dienste voraussetzen würden, während Googles Datensammlung auf Abstand gehalten wird.
- Für die meisten Apps ist überhaupt keine Google-Anmeldung nötig.
microG ist ein Community-Projekt; Murena fördert es finanziell seit 2020 und arbeitet mit dessen Maintainer zusammen, wobei es über die Jahre Funktionen beisteuert (etwa Cloud Messaging/Push-Unterstützung).
Was /e/OS zusätzlich bietet
/e/OS liefert microG vorinstalliert und vorkonfiguriert aus — es gibt nichts zu installieren oder einzurichten — und Murena baut einiges darauf auf:
- Ein datenschutzfreundliches Standort-Backend standardmäßig. beaconDB ist von Haus aus konfiguriert, sodass netzwerkbasierte Standortbestimmung funktioniert, ohne Googles Standortdienst abzufragen.
- Google-Anmeldung mit einem Tipp über App Lounge. Benötigt eine App wirklich ein Google-Konto, können Sie es systemweit über App Lounge mit einer einzigen Identität „Google microG“ hinzufügen, statt sich App für App anzumelden.
- Zusätzliche Datenschutzkontrollen. Ein Hauptschalter, um jede Verbindung zu Google-Servern zu blockieren (er überschreibt die Einstellungen je Dienst), sowie eine Option, Googles microG-Datenverkehr über Tor zu leiten (über Orbot — noch nicht verfügbar).
- Play-Store-Lizenzierung und Kontaktverfolgung. microG kann Lizenzprüfungen für kostenpflichtige Apps beantworten, und die API für Kontaktverfolgung (Exposure Notification) ist vorhanden, aber standardmäßig ausgeschaltet.
Prüfen, ob es funktioniert
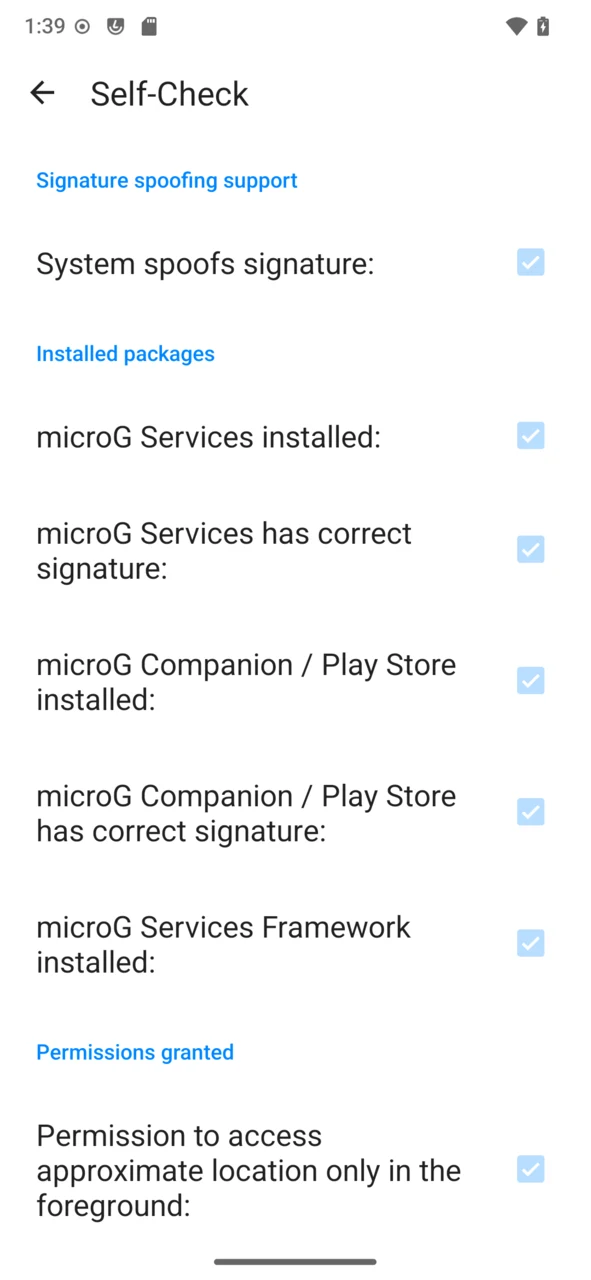
microG funktioniert von Haus aus. Die Einstellungen dazu finden Sie auf dem Gerät unter Settings → System → App compatibility — der microG-Dienst steuert diesen Bildschirm. Um zu bestätigen, dass alles in Ordnung ist, öffnen Sie dort Self-Check: Jeder Punkt unter Signature spoofing support, Installed packages, Permissions granted und System sollte abgehakt sein.
Play Integrity (Basic) bestehen
Manche Apps prüfen das Gerät mit Googles Play Integrity. Auf /e/OS kann microG das Basic-Urteil bestehen; die Urteile Device und Strong erfordern zertifizierte Hardware und sind unerreichbar. So erreichen Sie Basic Integrity:
Wählen Sie in App Lounge
Sign in with Google, dannSign in with Google system-wide— dies fügt das Google-Konto microG für das gesamte Gerät hinzu, nicht nur für App Lounge.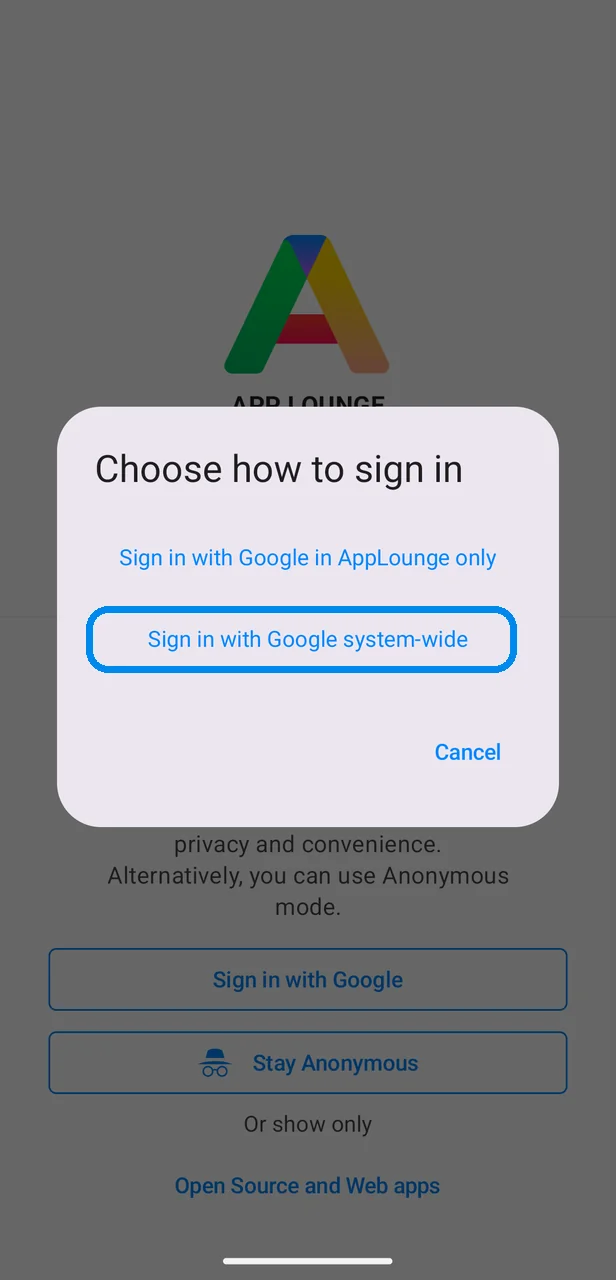
/e/OS erklärt, warum die Google-Verbindung nötig ist, und erlaubt Ihnen, sie später zu trennen; tippen Sie auf
Sign in, um zu Googles Anmeldeseite fortzufahren.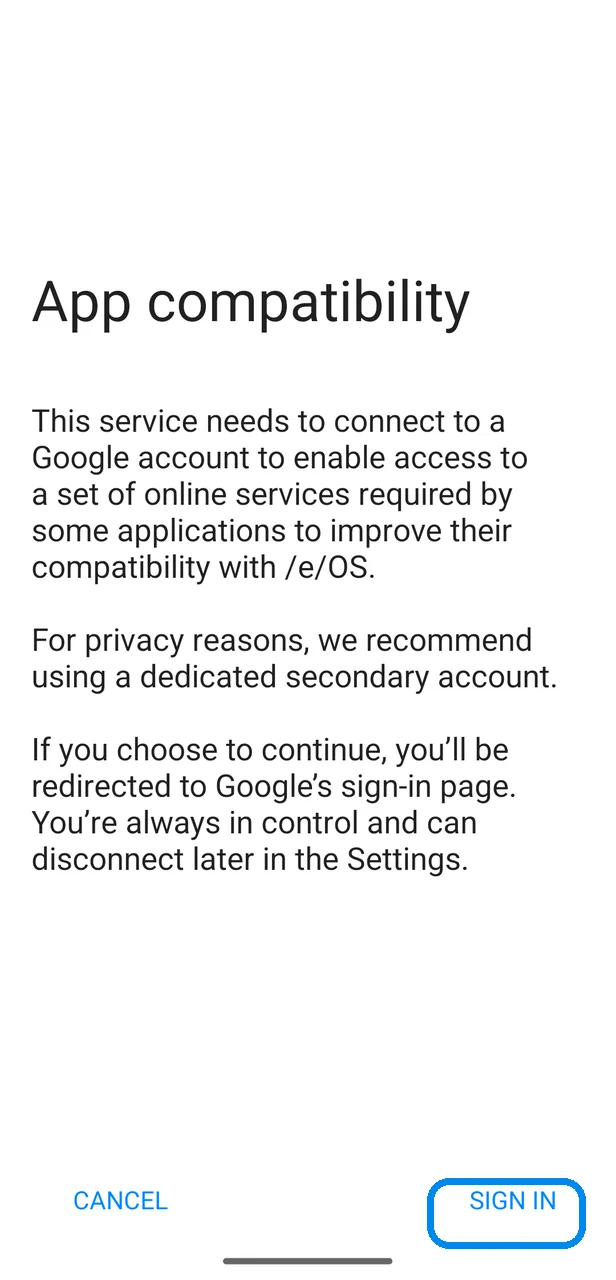
Melden Sie sich mit Ihrem Google-Konto an (schließen Sie die zweistufige Verifizierung ab, falls Sie diese nutzen) und wählen Sie das Konto, wenn App Lounge danach fragt.
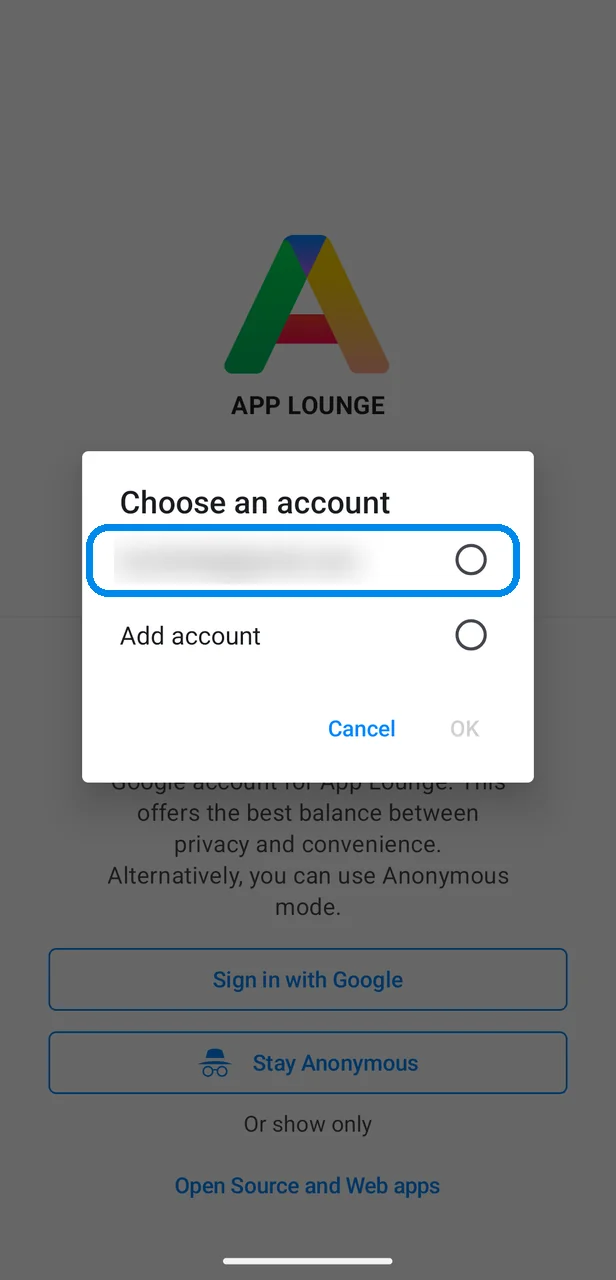
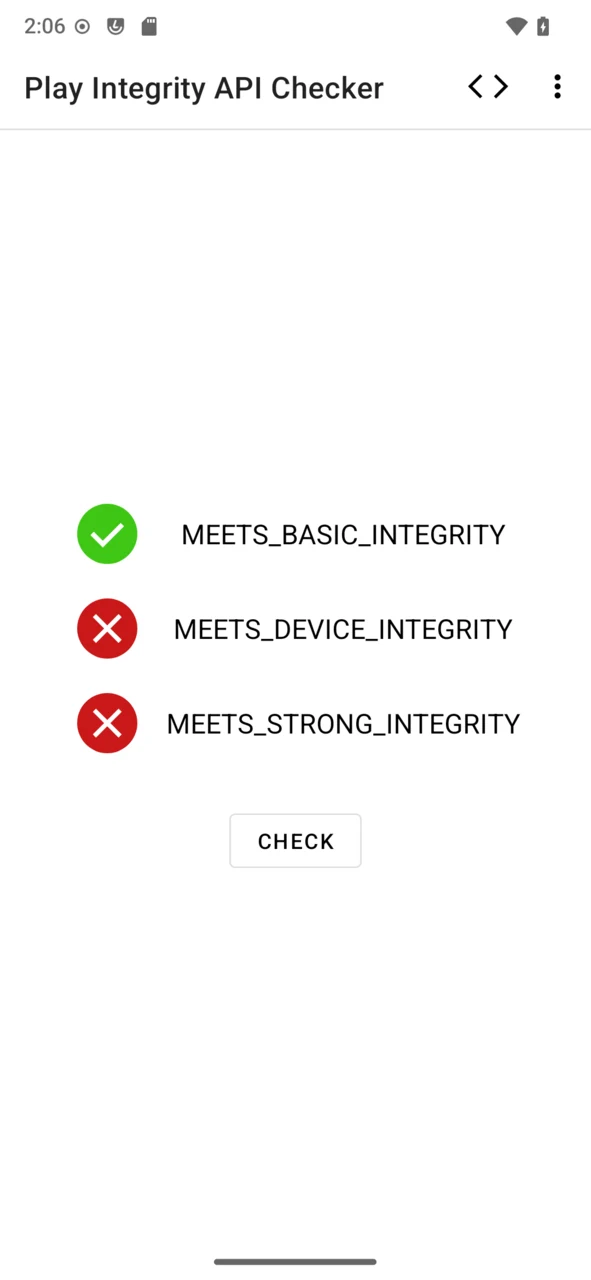
Installieren Sie eine App, die dies erfordert — oder einen Prüfer wie Play Integrity API Checker aus App Lounge — und führen Sie die Prüfung aus: MEETS_BASIC_INTEGRITY besteht.