
Cómo rootear /e/OS
EditarPropósito del documento
Esta guía comparte detalles sobre el rooteo y cómo hacerlo en dispositivos con /e/OS.
¿Qué es el rooteo?
El rooteo es un proceso manual que se ejecuta en un dispositivo Android. Lo realiza un usuario para obtener acceso al nivel raíz o núcleo del dispositivo. Al rootear un dispositivo Android, un usuario puede:
- añadir, eliminar o alterar las aplicaciones del sistema disponibles en el dispositivo
- modificar los ajustes del sistema
- instalar o ejecutar aplicaciones que requieren privilegios de administrador
- realizar actividades que normalmente el fabricante restringe al usuario
- monitorizar o mejorar la funcionalidad del smartphone
FAQ sobre el rooteo (Desde la perspectiva de /e/OS)
¿Es posible rootear un smartphone con /e/OS?
Sí, puedes rootear un smartphone que tenga /e/OS instalado.
¿Es necesario rootear el dispositivo para instalar /e/OS?
No. El rooteo no es necesario para instalar ni ejecutar /e/OS.
¿Recomendáis a los usuarios de /e/OS rootear sus dispositivos?
No. No recomendamos el rooteo. Los usuarios que quieran rootear su dispositivo deben hacerlo bajo su propia responsabilidad.
¿Por qué no se recomienda el rooteo?
- El rooteo solo debería hacerlo un experto
- Si no se hace correctamente, el rooteo puede dejar el dispositivo inutilizable (brick)
- El rooteo solo debería hacerlo un experto
- Si no se hace correctamente, el rooteo puede dejar el dispositivo inutilizable (brick)
- El rooteo también anula la garantía de tu dispositivo
¿Rootear un dispositivo /e/OS es distinto de rootear otros smartphones?
Los conceptos son los mismos. Puede haber pequeñas variaciones según el sistema operativo instalado en el dispositivo.
Qué cambió en /e/OS v1.0
El código fuente de la v1.0 incluye un cambio que afecta a la capacidad del usuario de rootear. Antes había una opción para activar adb root en las Opciones de desarrollador. Esta opción no estará disponible con el código de la v1.0 y posteriores.
La razón es
- el uso de
ih8sn - el paso a compilaciones user
Veamos estos dos puntos con más detalle.
ih8sn
ih8sn es una herramienta desarrollada por desarrolladores de LineageOS que ayuda a enmascarar un dispositivo rooteado. Ten en cuenta que LineageOS no respalda oficialmente esta herramienta.
Compilaciones user
Las ROM de Android pueden compilarse con distintas configuraciones
Las compilaciones
eng(engineering) se usan para desarrollo. Estas compilaciones tienenadbactivado por defecto.Las compilaciones
user-debugestán pensadas para ayudar a los desarrolladores de dispositivos a entender el rendimiento de las versiones en desarrollo. No incluyen acceso root por defecto, pero puede añadirse. Incluyen funciones de registro adicionales.Las compilaciones
userestán pensadas para la versión final al usuario final. Estas compilaciones no permiten el acceso root.
Para la v1 adoptamos las siguientes configuraciones:
- las compilaciones de prueba seguirán siendo compilaciones
eng - las compilaciones community serán compilaciones
userdebug - las compilaciones oficiales serán compilaciones
userdebugcon ih8sn, que simula una compilación user
- las compilaciones de prueba seguirán siendo compilaciones
Tras la v1 (lo que pretendemos lograr)
- las compilaciones de prueba seguirán siendo compilaciones
eng - las compilaciones community seguirán siendo compilaciones
userdebug
- las compilaciones de prueba seguirán siendo compilaciones
¿Por qué no puedo rootear desde las opciones de desarrollador en las compilaciones oficiales?
Las compilaciones official pretenden ofrecer la mejor experiencia de usuario. Por eso trabajamos duro para ofrecer soporte de Safetynet en esos dispositivos, mejorando así el soporte de aplicaciones de terceros. Para lograrlo, tuvimos que simular el tipo de compilación, pasando de userdebug a user (a la espera del paso a compilaciones user).
Como efecto secundario, se desactivó la opción adb root, disponible en las Opciones de desarrollador. Para recuperarla, aconsejamos a nuestros usuarios pasar a una compilación /dev.
Cómo rootear las ROM de /e/OS v1.0
Activando el rooteo adb en las opciones de desarrollador (solo para compilaciones community)
Es la forma más segura de rootear tu dispositivo. Este método solo funciona en compilaciones community.
Para rootear tu dispositivo /e/OS
- Activa las Opciones de desarrollador en el dispositivo y activa
adb root - Deberías ver opciones similares a la captura siguiente
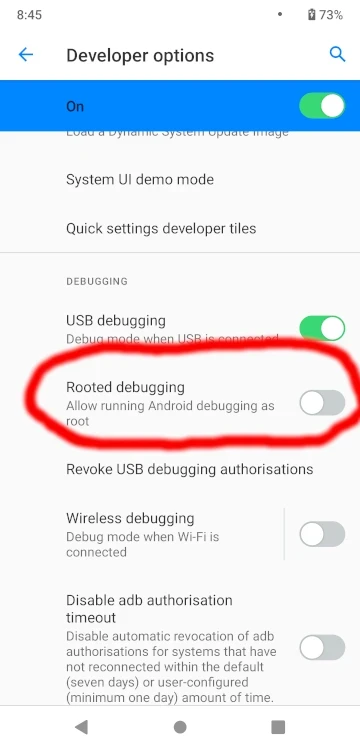
- Activa la opción
Rooted Debugging - Una vez hecho, vuelve de esta pantalla a la principal
official de /e/OS, activar las Opciones de desarrollador no mostrará la opción de rooteo adb. Si aún quieres rootear tu dispositivo, tendrás que pasar a una compilación /dev (o usar Magisk).Rooteo usando Magisk
Los pasos para instalar Magisk no entran en el alcance de este documento. Los usuarios interesados pueden consultar la guía enlazada abajo en la sección «Referencias adicionales». El rooteo con Magisk puede provocar algunos efectos secundarios y comportamientos extraños en tu instalación.
Acciones ADB avanzadas
Reiniciar en recovery con ADB
ADB puede reiniciar un dispositivo en el modo recovery, pero no sustituye la confirmación de la interfaz de recovery para acciones destructivas como un restablecimiento de fábrica.
Instala ADB en tu ordenador:
Activa la depuración USB en el dispositivo.
Conecta el dispositivo al ordenador y autoriza el aviso de depuración USB.
Comprueba que ADB ve el dispositivo:
adb devicesReinicia en recovery:
adb reboot recoveryEn el dispositivo, elige la acción que necesites en el menú de recovery.