microG
Editar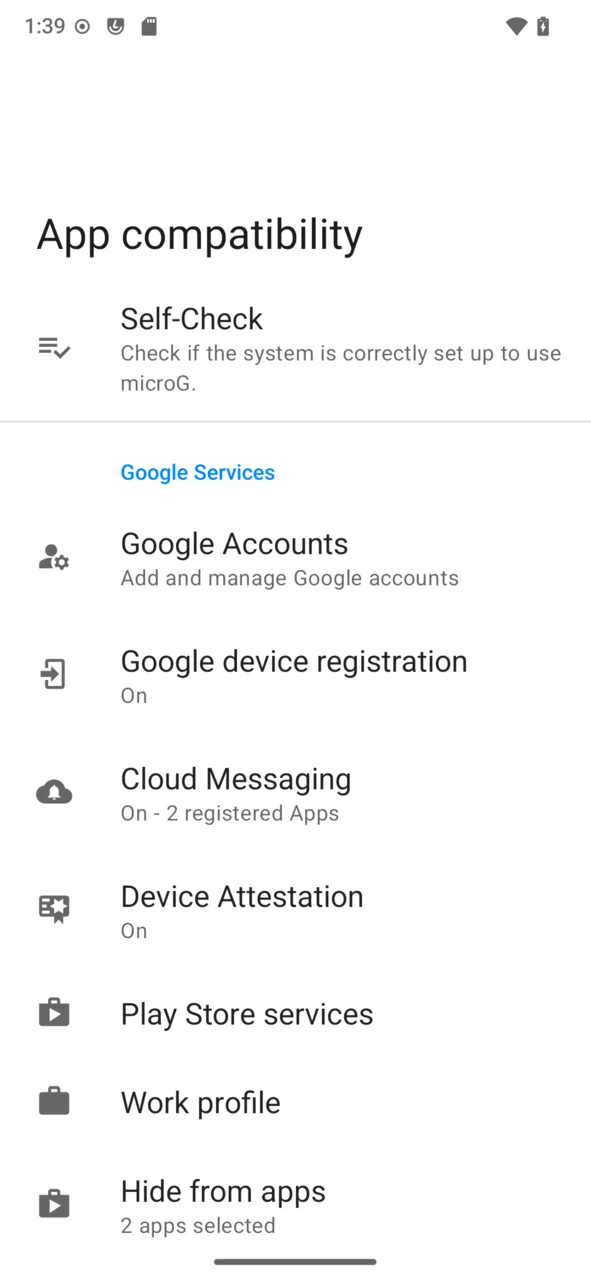
microG es una reimplementación libre y de código abierto de Google Play Services. Permite que las aplicaciones que dependen de los servicios de Google funcionen en /e/OS sin una cuenta personal de Google, añadiendo una capa de anonimización entre tú y la infraestructura de Google.
Qué hace microG
- Proporciona las APIs de Google Play Services que muchas aplicaciones esperan — notificaciones push, ubicación, inicio de sesión y más — a través de un marco de código abierto, GmsCore.
- Te permite seguir usando aplicaciones populares que de otro modo requerirían Google Play Services, manteniendo la recogida de datos de Google a distancia.
- Para la mayoría de las aplicaciones, no se necesita ningún inicio de sesión de Google en absoluto.
microG es un proyecto comunitario; Murena lo financia desde 2020 y trabaja con su mantenedor, contribuyendo funcionalidades a lo largo de los años (como el soporte de Cloud Messaging / push).
Qué añade /e/OS por encima
/e/OS incluye microG preinstalado y preconfigurado — no hay nada que instalar ni configurar — y Murena construye algunas cosas por encima:
- Un backend de ubicación respetuoso con la privacidad por defecto. beaconDB está configurado de fábrica, así que la localización por red funciona sin consultar el servicio de ubicación de Google.
- Inicio de sesión de Google con un toque a través de App Lounge. Cuando una aplicación realmente necesita una cuenta de Google, puedes añadirla a todo el sistema desde App Lounge con una única identidad «Google microG», en lugar de iniciar sesión aplicación por aplicación.
- Controles de privacidad adicionales. Un interruptor maestro para bloquear toda conexión a los servidores de Google (anula los ajustes por servicio), más una opción para enrutar el tráfico de Google de microG a través de Tor (vía Orbot — aún no disponible).
- Licencias de Play Store y rastreo de contactos. microG puede responder a las comprobaciones de licencia de aplicaciones de pago, y la API de rastreo de contactos (Exposure Notification) está presente pero desactivada por defecto.
Comprobar que funciona
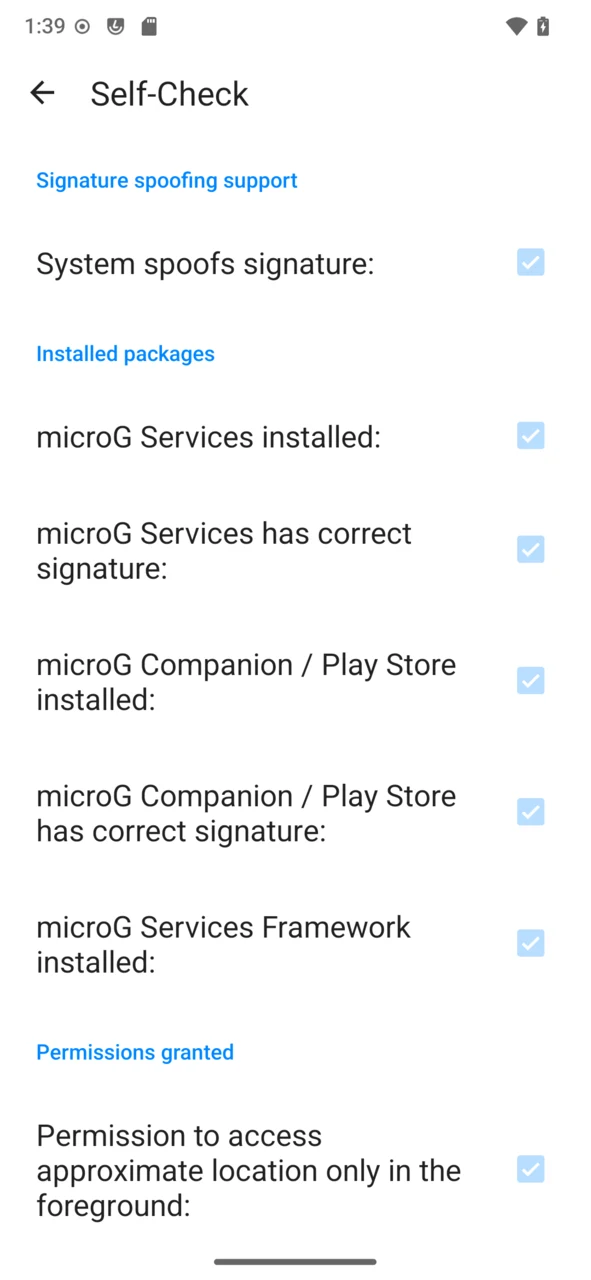
microG funciona de fábrica. Encontrarás sus ajustes en el dispositivo en Ajustes → Sistema → Compatibilidad de aplicaciones — el servicio microG alimenta esa pantalla. Para confirmar que todo está en orden, abre ahí la Autocomprobación (Self-Check): cada elemento bajo Signature spoofing support, Installed packages, Permissions granted y System debería estar marcado.
Pasar Play Integrity (Basic)
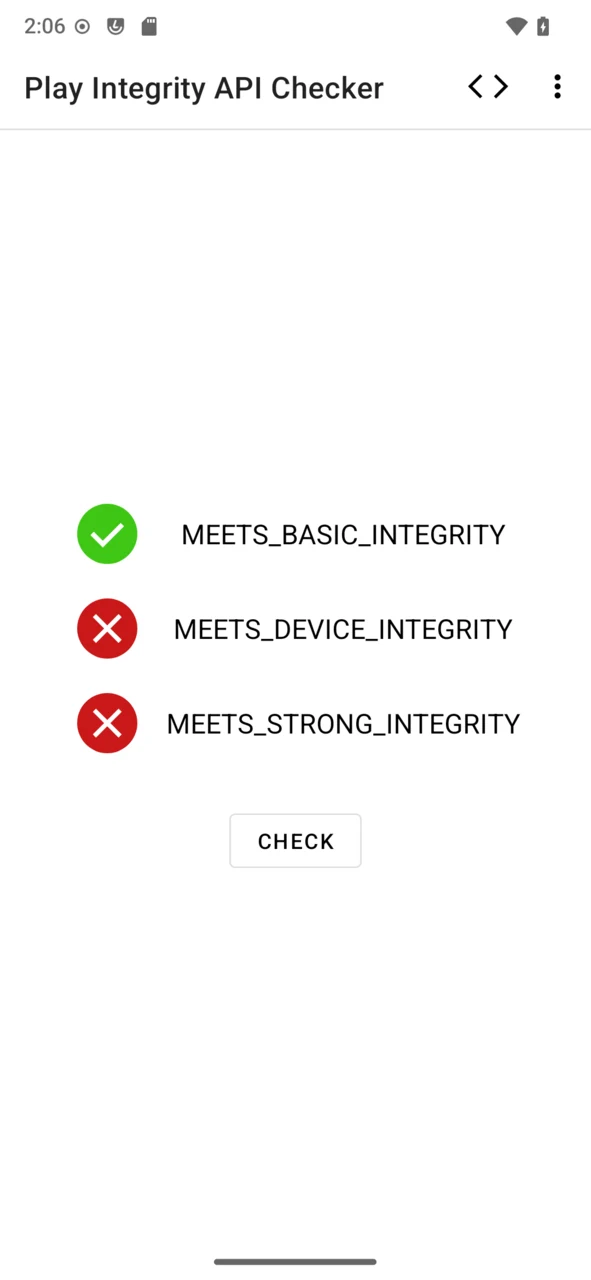
Algunas aplicaciones comprueban el dispositivo con Play Integrity de Google. En /e/OS, microG puede pasar el veredicto Basic; los veredictos Device y Strong requieren hardware certificado y están fuera de alcance. Para obtener la integridad Basic:
En App Lounge, elige
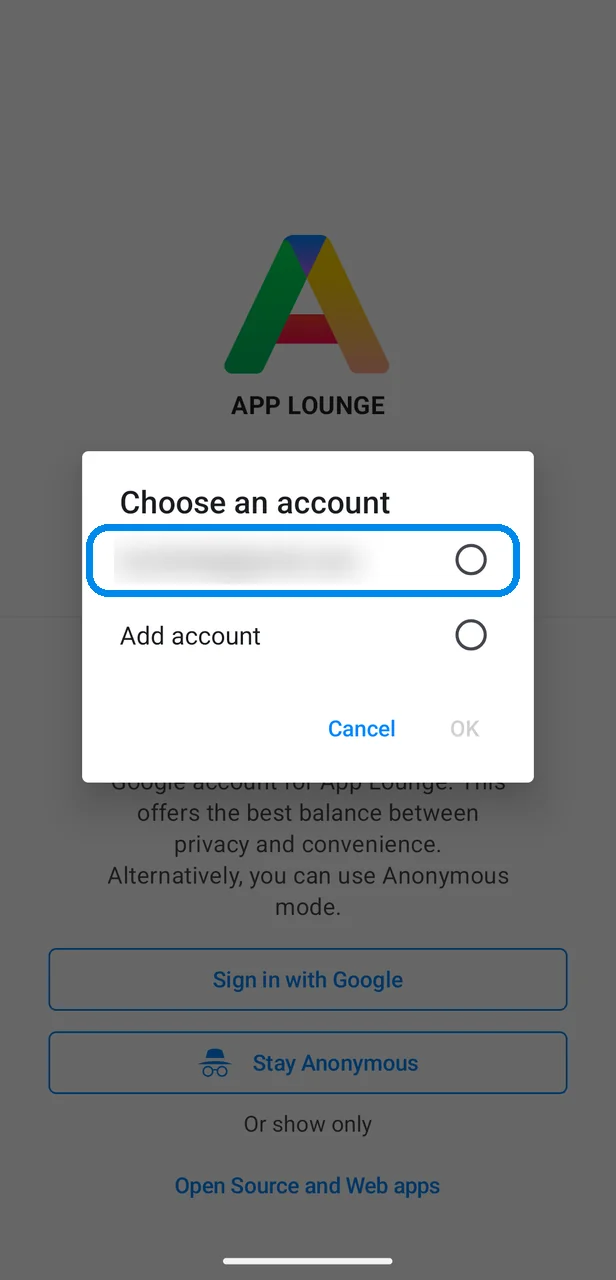
Sign in with Google, luegoSign in with Google system-wide— esto añade la cuenta de Google a microG para todo el dispositivo, no solo a App Lounge.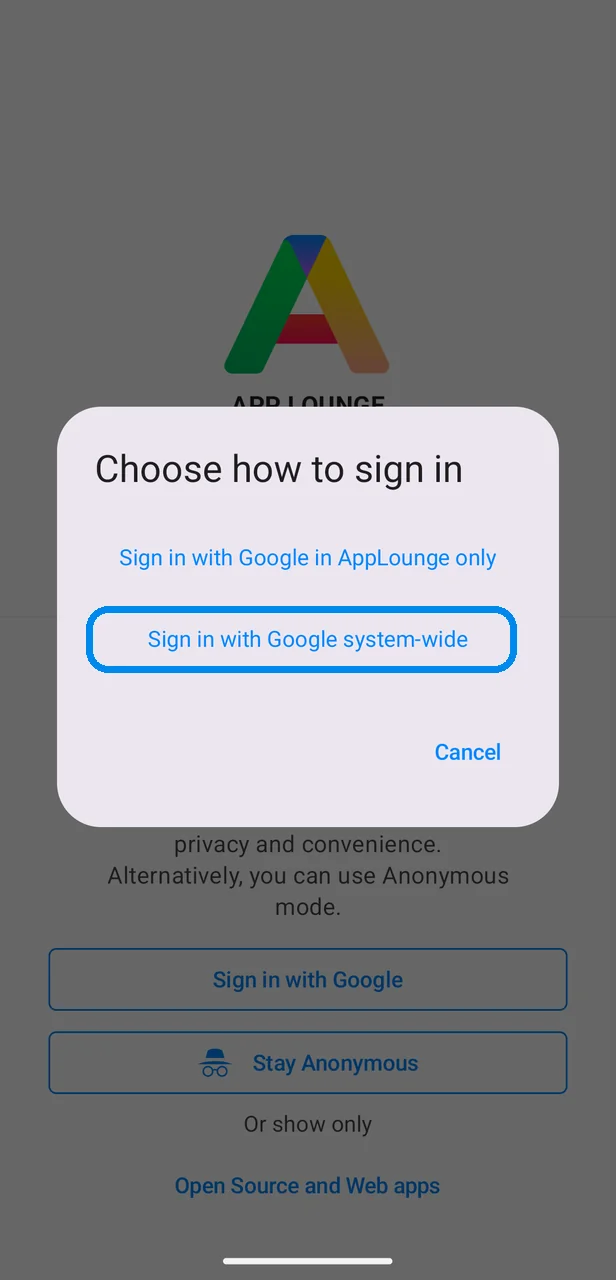
/e/OS explica por qué se necesita la conexión de Google y te permite desconectarla más tarde; toca
Sign inpara continuar a la página de inicio de sesión de Google.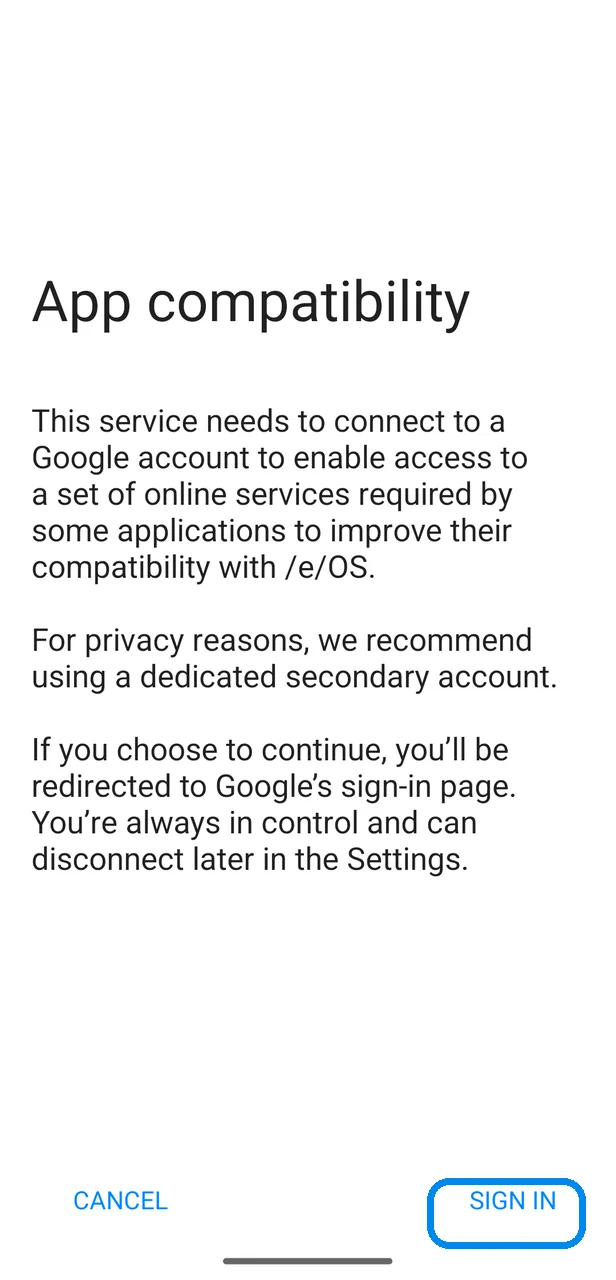
Inicia sesión con tu cuenta de Google (completando la verificación en dos pasos si la usas), y elige esa cuenta cuando App Lounge lo pida.
Instala una aplicación que lo requiera — o un comprobador como Play Integrity API Checker desde App Lounge — y ejecuta la comprobación: MEETS_BASIC_INTEGRITY pasa.